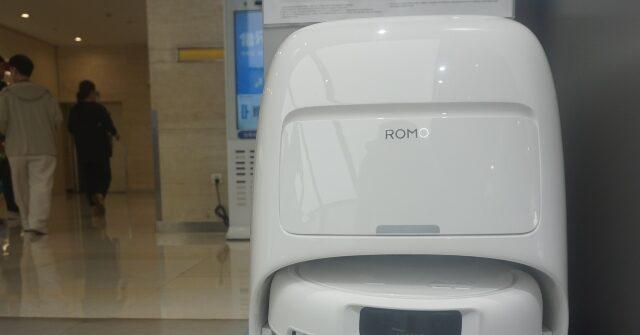
Армия роботов: человек случайно взял под контроль более 6700 роботов-пылесосов по всему миру, взломав свой собственный
Мужчина случайно получил контроль над тысячами подключенных к Интернету роботов-пылесосов, пытаясь модифицировать свое собственное устройство для работы с контроллером PlayStation. Непреднамеренный взлом предоставил мужчине доступ к подробным планам этажей и даже к прямой трансляции с камер китайских роботов.
Toms Hardware сообщает, что значительная уязвимость безопасности в роботах-пылесосах DJI Romo была обнаружена после того, как пользователь случайно получил несанкционированный доступ к более чем 6700 устройствам по всему миру во время работы над проектом личной модификации. Нарушение безопасности позволило получить доступ к конфиденциальной информации, включая подробные планы этажей, прямую трансляцию с камер, звук с микрофона и возможности дистанционного управления затронутыми пылесосами. Некоторые исследователи безопасности предполагают, что мужчина случайно получил доступ к «черному ходу», добавленному китайской компанией для шпионажа.
Открытие было сделано Сэмми Адуфалом, специалистом по искусственному интеллекту, который использовал Claude Code для обратного проектирования протокола связи между своим роботом-пылесосом DJI Romo и его серверами. Его намерением было просто обеспечить управление своим устройством с помощью контроллера PlayStation. Однако этот процесс неожиданно предоставил ему учетные данные для доступа примерно к 6700 роботам-пылесосам, развернутым на нескольких континентах.
Адуфал подчеркнул, что его действия не являются хакерством в традиционном понимании. «Я не нарушал никаких правил, не обходил, не взламывал, не применял грубую силу и т. д.», — сказал Адуфал. Его подход заключался только в извлечении частного токена из его собственного пылесоса Romo, который непреднамеренно предоставил доступ к действующим серверам, работающим в США, Европе и Китае.
Обнаружив уязвимость, Адуфаль действовал ответственно, немедленно уведомив DJI о недостатке безопасности, вместо того, чтобы использовать доступ для компрометации конфиденциальности пользователей. DJI отреагировала на отчет, внедрив несколько обновлений, которые решили основную проблему, не требуя каких-либо действий со стороны конечных пользователей. Компания внедрила эти исправления, чтобы защитить затронутые устройства и предотвратить дальнейший несанкционированный доступ.
Несмотря на устранение основной уязвимости, Адуфал указал, что дополнительные проблемы безопасности остаются нерешенными. Среди этих нерешенных проблем — возможность потоковой передачи видео с устройств DJI Romo без необходимости ввода PIN-кода безопасности. Еще одна проблема значительной серьезности была выявлена, но не раскрыта публично. Адуфал отметил, что фундаментальная проблема выходит за рамки протоколов шифрования, используемых во время связи с сервером. Согласно его выводам, все данные, собранные роботами-пылесосами, хранятся на серверах в текстовом формате, что делает их легко читаемыми для любого, кому удастся получить доступ к серверу.
Breitbart News ранее сообщал об угрозах безопасности подключенных к Интернету устройств, таких как роботы-пылесосы. Одна женщина была в ужасе, когда иностранные рабочие, работающие на концертах, отслеживающие устройства популярной компании-производителя роботов-пылесосов Roomba, разместили в Facebook фотографию, где она сидит в туалете:
Расследование, проведенное MIT Technology Review, показало, что рабочих в Венесуэле просили маркировать предметы на фотографиях домашних интерьеров, сделанных пылесосом Roomba, на некоторых из которых были люди с видимыми лицами. Впоследствии сотрудники разместили в социальных сетях не менее 15 изображений, в том числе фотографии ребенка и женщины, пользующихся туалетом. Считается, что это не единичный инцидент и что создатели этикеток часто получают доступ к частным фотографиям, видео и аудио.
В ответ на расследование iRobot расторгла соглашение с одной из компаний, занимающихся аннотированием данных, Scale AI, с которой он работал. Однако генеральный директор iRobot Колин Энгл заявил в своем сообщении на LinkedIn, что предоставление таких изображений было необходимо для обучения алгоритмов распознавания объектов компании, отрицая опасения, что люди, работающие на концертах, могут видеть изображения и лица тестовых пользователей.
Подробную информацию о Toms Hardware можно найти здесь.
Лукас Нолан — репортер Breitbart News, освещающий вопросы свободы слова и онлайн-цензуры.